Díl 1 – Co kupujete a jak nastavit due diligence
Přechodné období skončilo, licencí je jedenáct a konsolidace trhu je na spadnutí. Co všechno přebíráte spolu s povolením CASP a kde má prověrka skutečně začít.
1. OČEKÁVANÁ KONSOLIDACE TRHU S KRYPTOAKTIVY
Přechodné období pro dosavadní poskytovatele služeb souvisejících s kryptoaktivy („CASP“) podle nařízení MiCA[1] skončilo v ČR k 1. červenci 2026. Po tomto datu mohou tyto služby poskytovat pouze společnosti s povolením CASP uděleným ČNB nebo příslušným orgánem dohledu v jiném členském státě EU, případně vybrané finanční instituce s již aktivními licencemi z jiných oblastí finančního trhu, které tuto činnost řádně notifikovaly. ČNB k 1. červenci 2026 uvedla, že posoudila celkem 251 žádostí a udělila 11 licencí CASP.[2] Současně upozornila, že subjekty, které povolení k 1. červenci 2026 nezískaly, nesmějí dále nabízet služby související s kryptoaktivy.[3]
Výsledkem je trh, kde je platná licence CASP samostatnou hodnotou a kde lze očekávat konsolidaci prostřednictvím akvizic existujících hráčů. Nárust krypto M&A s sebou ovšem ponese řadu nových výzev oproti běžným transakcím.
Vedle situace, kdy investor kupuje cílovou společnost s povolením CASP, bude v praxi častá i opačná varianta, kdy existující CASP nabývá jiný CASP, včetně klientské báze, technologie, peněženek nebo portfolia služeb. I tato varianta má specifika, na které je při strukturování transakce potřeba myslet.
Klíčovou otázkou je to, zda lze činnost cílové společnosti bezpečně začlenit do regulatorního, AML, IT a custody rámce kupujícího CASP. Pokud cílová společnost poskytovala služby, které po skončení přechodného období vyžadují povolení podle MiCA, musí kupující ověřit, zda tyto služby spadají do rozsahu jeho vlastního povolení, zda jsou pokryty jeho pasportizací a zda jejich převzetí nevyžaduje změnu provozního nastavení nebo komunikaci s regulátorem.
Struktura takové transakce se přitom v řadě ohledů podobá akvizicím jiných regulovaných finančních institucí, ať už jde o obchodníky s cennými papíry, investiční společnosti nebo třeba platební instituce – i zde je nutné propojit standardní M&A nástroje s regulatorní prověrkou a schvalovacím procesem dohledového orgánu. Naše kancelář se na strukturování a realizaci akvizic regulovaných finančních institucí, včetně CASP, dlouhodobě specializuje a ráda vám s nastavením takové transakce pomůže.
2. NEKUPUJETE JEN LICENCI
Je potřeba si uvědomit, že s koupí CASP Kupující nabývá regulatorní, technologickou a provozní realitu za touto společností, zejména:
- historickou compliance stopu,
- klientskou bázi,
- interní evidenci klientských zůstatků,
- peněženky,
- přístupová oprávnění,
- AML data,
- smluvní vztahy s externími poskytovateli a
- potenciální odpovědnost za historické nakládání s klientskými aktivy.
Skutečný byznys model určuje rozsah prověrky, obsah záruk i cenovou konstrukci: v praxi může CASP v jednom uživatelském rozhraní nabízet regulované služby podle nařízení MiCA vedle produktů, které pod nařízení MiCA nespadají nebo se pohybují na hraně jiné regulace, typicky:
- výnosové produkty,
- staking,
- lending kryptoaktiv,
- napojení na decentralizované protokoly,
- tokenizační projekty,
- krypto mining nebo
- služby související s nehostovanými peněženkami.
3. DUE DILIGENCE
AKVIZICE CASP
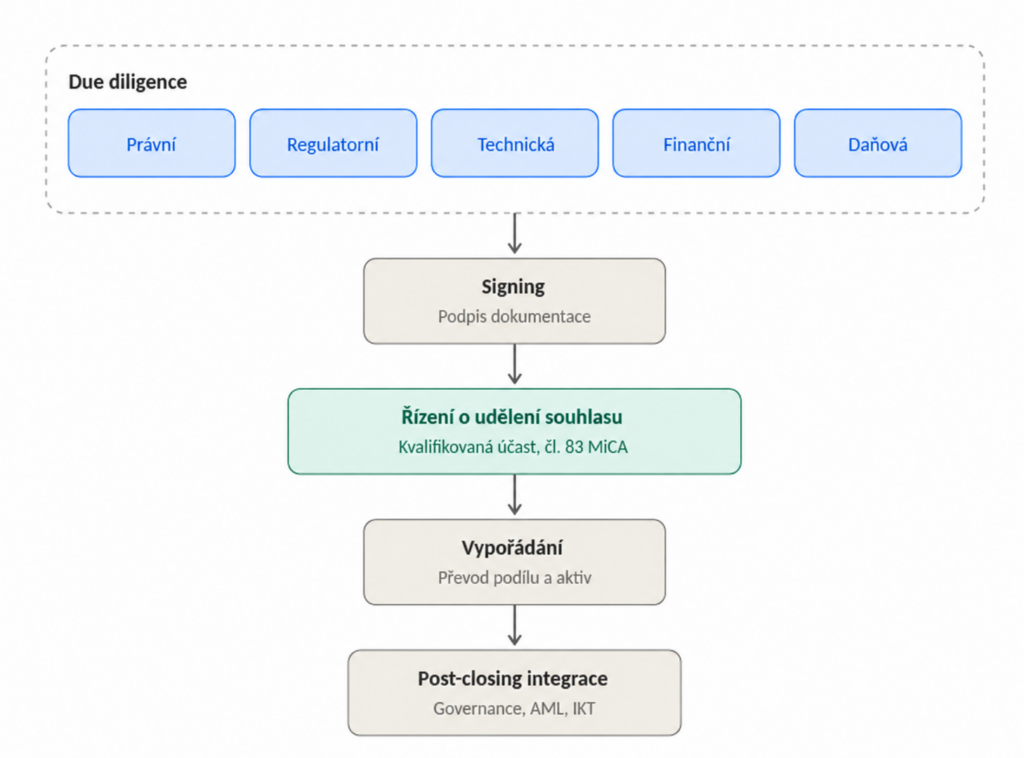
Oproti akvizici jiné regulované instituce přibývá u CASP několik samostatných vrstev právní prověrky (tzv. due diligence), případně prověrky technické. Napříč všemi platí jedno pravidlo: u CASP bývá jedním z největších rizik rozdíl mezi dokumentací předkládanou při licenčním řízení, její implementací a reálným day-to-day provozem. Prověrka proto nesmí skončit u dokumentů, ale měla by ověřit, zda jejich obsah odpovídá skutečnému fungování společnosti. Nad rámec běžně prověřovaných oblastí bude právní prověrka CASP zahrnovat také tyto oblasti:
| Oblast | Na co se zaměřit | Typická rizika |
| Licence a regulatorní záležitosti Byla nebo bude licence řádně udělena a hrozí její odnětí? | – přesný rozsah licence oproti skutečně poskytovaným službám – stav probíhajícího nebo již skončeného licenčního řízení – kompletní komunikace s ČNB včetně žádostí o doplnění uložené podmínky a výtky plnění obezřetnostních požadavků – passporting – plány řádného ukončení činnosti | Rizika, která mohou vést k dohledovým opatřením, sankcím nebo v krajním případě k zahájení řízení o odnětí povolení. |
| Schopnost fakticky vykonávat licencovanou činnost Provozuje cílová společnost reálně činnosti, ke kterým získala licenci? | – personál – provozní kapacita – funkční technologie – likvidita – dodavatelské zázemí | Rozpor mezi tím, „na co je licence“, a tím, „co společnost umí reálně dělat“, přímo ovlivňuje hodnotu cíle i výši dodatečných nákladů na straně kupujícího nezbytných na zajištění provozuschopnosti. |
| Nabízené služby a produkty vs. rozsah povolení Vztahuje se na společnost pouze nařízení MiCA nebo také další regulatorní režimy? | – úplný seznam produktů – mapování produktů na jednotlivé služby podle nařízení MiCA – kombinace s jinými regulovanými službami | Licence je vázána na konkrétní služby, ale reálně poskytované služby nebo produkty mohou kombinovat více regulovaných služeb, např. některé služby obsahující převody elektronických peněžních tokenů (EMT), které často spadají jak do regulatorního rámce nařízení MiCA tak platebních služeb. Správné posouzení regulatorního režimu dopadajícího na cílovou společnost je klíčové. |
| AML/CFT Má společnost zavedeny robustní AML/CFT procesy a nevznikla u ní historická expozice před jejich zavedením? | – KYC proces – riziková klasifikace klientů – sankční screening – monitoring transakcí – analýza blockchainových adres a toků – postupy podle tzv. travel rule, tedy pravidel pro předávání informací o plátci a příjemci při převodech kryptoaktiv – hlášení podezřelých obchodů – historická expozice v období před licencí nebo před zavedením robustních AML procesů | Zvláštní pozornost zaslouží historické období před licencí nebo před zavedením robustních AML procesů. Právě zde vzniká expozice vůči rizikovým adresám a peněženkám kryptoaktiv, službám zakrývajícím původ kryptoaktiv, darknetu či sankčním jurisdikcím, kterou kupující přebírá spolu s klientskou bází. Klientská báze tak může být ekonomicky nejhodnotnějším, ale zároveň právně nejrizikovějším aktivem transakce. |
| IKT, bezpečnost a DORA[4] Má společnost zavedeny robustní a v praxi uplatňované postupy v oblasti IKT, včetně plnění povinností plynoucích z nařízení DORA? | – technologická architektura – řízení přístupů – incident response – business continuity – disaster recovery – penetrační testy – dodavatelé softwaru a hardwaru – správa zdrojového kódu – open-source komponenty – audit smart kontraktů – závislost na jediném zakladateli nebo externím vývojáři – řízení IKT rizik – hlášení incidentů – řízení rizik třetích stran – testování digitální provozní odolnosti | Bezpečnostní selhání nemá jen provozní, ale přímý dopad například na ochranu klientských aktiv, jelikož kompromitace přístupových práv nebo klíčové infrastruktury může znamenat jejich ztrátu, která bude následně CASP přičitatelná. |
| Produktové řízení Zajišťuje společnost obezřetné řízení produktového portfolia? | – rozhodování o zařazování kryptoaktiv do produktového portfolia – existence procesů pro produktové řízení – posuzování informací k jednotlivým kryptoaktivům, včetně whitepaperů – rizika manipulace trhu, zneužití informací a střetu zájmů – zařazování do produktové nabídky kryptoaktiv spřízněných osob – existence ujednání o podpoře likvidity, zajišťování obchodování nebo propagaci konkrétních kryptoaktiv, zejména pokud jsou nabízena spřízněnými osobami | Selhání nebo neexistence procesů pro produktové řízení se zpravidla neprojeví ihned. Dlouhodobé podcenění produktového řízení může zapříčinit zejm. zařazení produktů nebo jednotlivých druhů kryptoaktiv do produktového portfolia v rozporu s obvyklým rizikovým profilem klientů nebo zařazení kryptoaktiv, která nebyla vydána v souladu s MiCA často způsobující škody jak na straně klientů, tak reputační škody samotného CASP.[FRP1] [FRP2] |
AKVIZICE KRYPTOMĚNOVÉ SPOLEČNOSTI EXISTUJÍCÍM CASP
Pokud je kupujícím již existující CASP, due diligence se nesoustředí pouze na historická rizika cílové společnosti, ale také na kompatibilitu její činnosti s povolením, interními pravidly a provozním modelem kupujícího. Prakticky je třeba odlišit, zda kupující nabývá podíl ve společnosti, závod nebo jeho část, klientský kmen, technologickou platformu, peněženky, software, know-how nebo pouze vybraná aktiva. V rámci due diligence je pak nutné zjišťovat:
- rozsah služeb cílové společnosti a jejich přiřazení ke konkrétním službám podle nařízení MiCA,
- zda cílová společnost nevykonávala po 1. červenci 2026 činnost vyžadující povolení CASP bez příslušného oprávnění,
- zda převzaté produkty nespadají mimo MiCA, například do režimu investičních služeb, platebních služeb, elektronických peněz nebo spotřebitelského úvěru,
- převoditelnost klientských smluv, souhlasů, AML/KYC dokumentace, obchodních podmínek a marketingových tvrzení,
- reálný stav klientských zůstatků, peněženek, privátních klíčů, přístupových oprávnění a evidence transakcí,
- napojení cílové společnosti na externí poskytovatele, včetně custody, cloudových, ICT a blockchain analytických nástrojů,
- zda integrace technologie nebo procesů cílové společnosti nevytváří významný outsourcing,
U této varianty je zvlášť důležité nepodcenit přechodné období mezi signingem a closingem. Kupující CASP by měl mít jasně stanoveno, které služby cílové společnosti mohou pokračovat, které musí být dočasně pozastaveny a které lze spustit až po jejich začlenění do licencovaného a kontrolovaného prostředí kupujícího.
4. ÚSCHOVA KRYPTOAKTIV A OCHRANA KLIENTSKÉHO MAJETKU
Jednou z nejdůležitějších částí prověrky bývá úschova klientských kryptoaktiv. Právním základem je čl. 75 nařízení MiCA, který CASP ukládá zavést pravidla pro úschovu, vést evidenci pozic každého klienta a oddělit klientská aktiva od vlastních. Z pohledu alokace rizika je přitom zásadní odpovědnost CASP za ztrátu kryptoaktiv nebo prostředků přístupu, je-li incident CASP přičitatelný, a to až do výše tržní hodnoty ztraceného aktiva v okamžiku ztráty. Tato odpovědnost dopadá podle čl. 75 odst. 8 nařízení MiCA i na případy, kdy je úschova kombinována se stakingem.[5]
V praxi je proto třeba ověřit, zda cílová společnost skutečně ví, kde se klientská kryptoaktiva nacházejí, kdo k nim má přístup a zda součet klientských nároků odpovídá reálně drženým aktivům. Klientská kryptoaktiva mají být oddělena od vlastních kryptoaktiv CASP již na úrovni DLT; omnibus struktury mohou v tomto ohledu vytvářet konflikty a rizika, zejména mísí-li se v nich aktiva více entit v rámci jedné skupiny.[6]
Pro účely právní prověrky je klíčové, zda cílová společnost drží klientská aktiva sama, nebo prostřednictvím třetí strany poskytující služby úschovy kryptoaktiv za CASP. U vlastní úschovy se prověrka soustředí na správu privátních klíčů, tedy prostředků umožňujících nakládat s kryptoaktivy, a na interní technologickou infrastrukturu. U outsourcované úschovy se soustředí na vztah s externím poskytovatelem – jeho odpovědnost, jurisdikci, rozsah jeho licence CASP, pojištění a možnost pokračovat v daném modelu i po dokončení transakce. Řada společností přitom obojí kombinuje: část aktiv drží u třetí strany v bezpečnějším dlouhodobém uložení, zatímco provozní likviditu ponechává ve vlastních peněženkách pro běžné výběry.
Největší rizika v oblasti úschovy kryptoaktiv spočívají zejména v těchto oblastech:
| nejasná kontrola klíčů | chybějící nebo nedostatečná segregace |
| absence pravidelného porovnávání a sjednocení evidence | externí poskytovatel úschovy bez jasné odpovědnosti |
[1] Nařízení Evropského parlamentu a Rady (EU) 2023/1114 ze dne 31. května 2023 o trzích kryptoaktiv a o změně nařízení (EU) č. 1093/2010 a (EU) č. 1095/2010 a směrnic 2013/36/EU a (EU) 2019/1937
[2] https://www.cnb.cz/cs/cnb-news/tiskove-zpravy/MiCA-CNB-udelila-kryptolicenci-11-subjektum
[3] https://www.cnb.cz/cs/cnb-news/aktuality/Upozorneni-Ceske-narodni-banky-Konec-prechodneho-obdobi-podle-narizeni-MiCA-k1.7.2026/
[4] Nařízení Evropského parlamentu a Rady (EU) 2022/2554 ze dne 14. prosince 2022 o digitální provozní odolnosti finančního sektoru a o změně nařízení (ES) č. 1060/2009, (EU) č. 648/2012, (EU) č. 600/2014, (EU) č. 909/2014 a (EU) 2016/1011.
[5] https://www.esma.europa.eu/publications-data/questions-answers/2067
[6] https://www.esma.europa.eu/publications-data/questions-answers/2578